Un modèle de menaces répond à quatre questions : ce qu'on construit, ce qui peut mal tourner, ce qu'on fait pour l'éviter et si on a bien fait le travail. Celui de Specira parcourt l'architecture par renvoi, balaie chaque frontière de confiance avec STRIDE (usurpation, altération, répudiation, divulgation d'information, déni de service, élévation de privilèges), enregistre chaque menace avec un identifiant Application Security Verification Standard (ASVS) et un vecteur Common Vulnerability Scoring System (CVSS), puis cote le risque. La décision qu'il rend possible : quelles menaces atténuer, accepter ou éliminer.
Les modèles de menaces écrits à la main redessinent l'architecture, reformulent les correctifs et évaluent le risque sur une échelle que personne n'a ancrée. Puis l'architecture change et la copie devient périmée; les exigences de sécurité changent et le texte d'atténuation les contredit. Le document a été exact une fois, en atelier, et personne ne peut dire quelles parties le sont encore.
Quelles sections un modèle de menaces contient-il?
Le gabarit gouverné par défaut de Specira produit huit sections : des tableaux typés pour les menaces, STRIDE par composant et par flux, le registre et la matrice de risque, un diagramme d'arbre d'attaque généré, puis des cas d'abus et une portée de test d'intrusion synthétisés.
| Section | Profondeur | Comment elle est produite |
|---|---|---|
| Principales menaces et mitigations | base | Table à partir d'éléments typés · Threat, Risk, Mitigation |
| Analyse STRIDE par composant | standard | Table à partir d'éléments typés · Threat, STRIDE Category, Component, Risk, Mitigation |
| Registre des menaces : STRIDE · ASVS · CVSS | standard | Table à partir d'éléments typés · Component, STRIDE Category, Threat, ASVS ID, CVSS Vector, Mitigation |
| Arbres d'attaque des chemins critiques | standard | Diagramme généré |
| Matrice de cotation des risques | standard | Table à partir d'éléments typés · Threat, Likelihood, Impact, Score |
| STRIDE complet par flux de données | complet | Table à partir d'éléments typés · Flow, STRIDE Category, Threat, Mitigation, Testing |
| Scénarios d'abus | complet | Prose synthétisée depuis la découverte |
| Recommandations de portée du test d'intrusion | complet | Prose synthétisée depuis la découverte |
Comment Specira construit-elle le modèle de menaces?
L'analyste en sécurité est propriétaire de cet artefact. Il lit d'abord les contraintes de sécurité et les obligations réglementaires de votre base de connaissances, puis travaille à partir des vues de conteneurs, de flux de données et d'intégrations du l'architecte de solutions au lieu de les redessiner. Dans l'exemple, la section 1 (portée et hypothèses) liste chaque frontière de confiance avec sa source et transforme chaque hypothèse en affirmation contestable, avec la conséquence si elle tombe. La section 2 (analyse STRIDE) est un balayage par traversée où chaque ligne est une histoire d'attaquant, un contrôle existant, une cote tirée des échelles ancrées et une disposition qui pointe vers une ligne d'exigence de sécurité au lieu de reformuler le correctif. La section 4 (surface d'attaque) classe les points d'entrée par rayon d'impact, pas par ordre alphabétique, et les réconcilie avec la vue de contexte de l'architecture.
Le critique Red Team est présent à chaque tour; un cas d'abus que l'analyste en sécurité a manqué, ou une menace sans élément d'architecture cité, est signalé en ligne comme lacune de preuve. Les validateurs exigent que chaque traversée soit analysée ou explicitement exemptée avec une date d'expiration, et l'exemple exempte un dépôt de fichiers transitoire exactement de cette façon. Un flux dont la disposition reste indécise s'affiche comme une lacune nommée; Specira n'invente jamais une atténuation. Chaque ligne porte sa provenance et ses citations de la base de connaissances avec un score de confiance. La porte d'exportation compte les décisions résolues, sort les décisions reportées dans le rapport de lacunes, et livre en DOCX, Markdown, JSON ou par envoi vers Jira, Confluence, GitHub ou Linear.
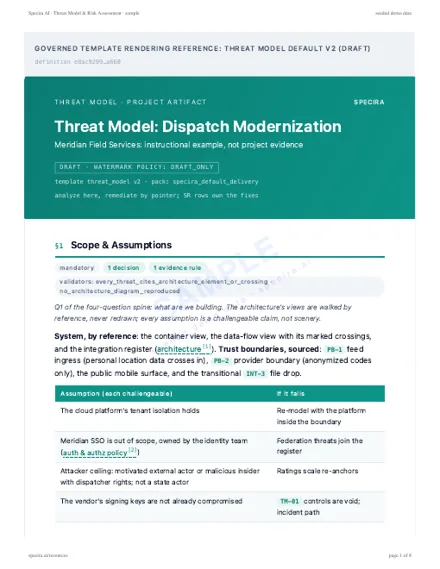
Exemple rendu
Rendu à partir du gabarit gouverné par défaut de Specira sur une entreprise fictive, filigrané, avec ses diagrammes. Document en anglais.
Comment les équipes utilisent-elles le modèle de menaces?
- ✓Cadrer le test d'intrusionLa section de portée nomme les actifs visés, les types de tests et les zones à plus haut risque; la soumission du fournisseur part de vos priorités.
- ✓Piloter les exigences de sécuritéChaque disposition « atténuer » pointe vers une ligne d'exigence; le registre et le modèle restent d'accord quand l'un des deux change.
- ✓Remodéliser sur un déclencheur nomméUne bascule ou une nouvelle frontière rouvre le modèle sur un déclencheur écrit, plutôt que sur un rappel annuel au calendrier.
- ✓Briefer l'équipe rougeLe registre des menaces est la prédiction que le rapport de red team met à l'épreuve, disposition par disposition.
À quoi ressemble le modèle de menaces dans Specira?
Ces écrans montrent l'analyste en sécurité qui parcourt une frontière de confiance, la note de cas d'abus du le critique Red Team et le registre compilé avec ses dispositions.
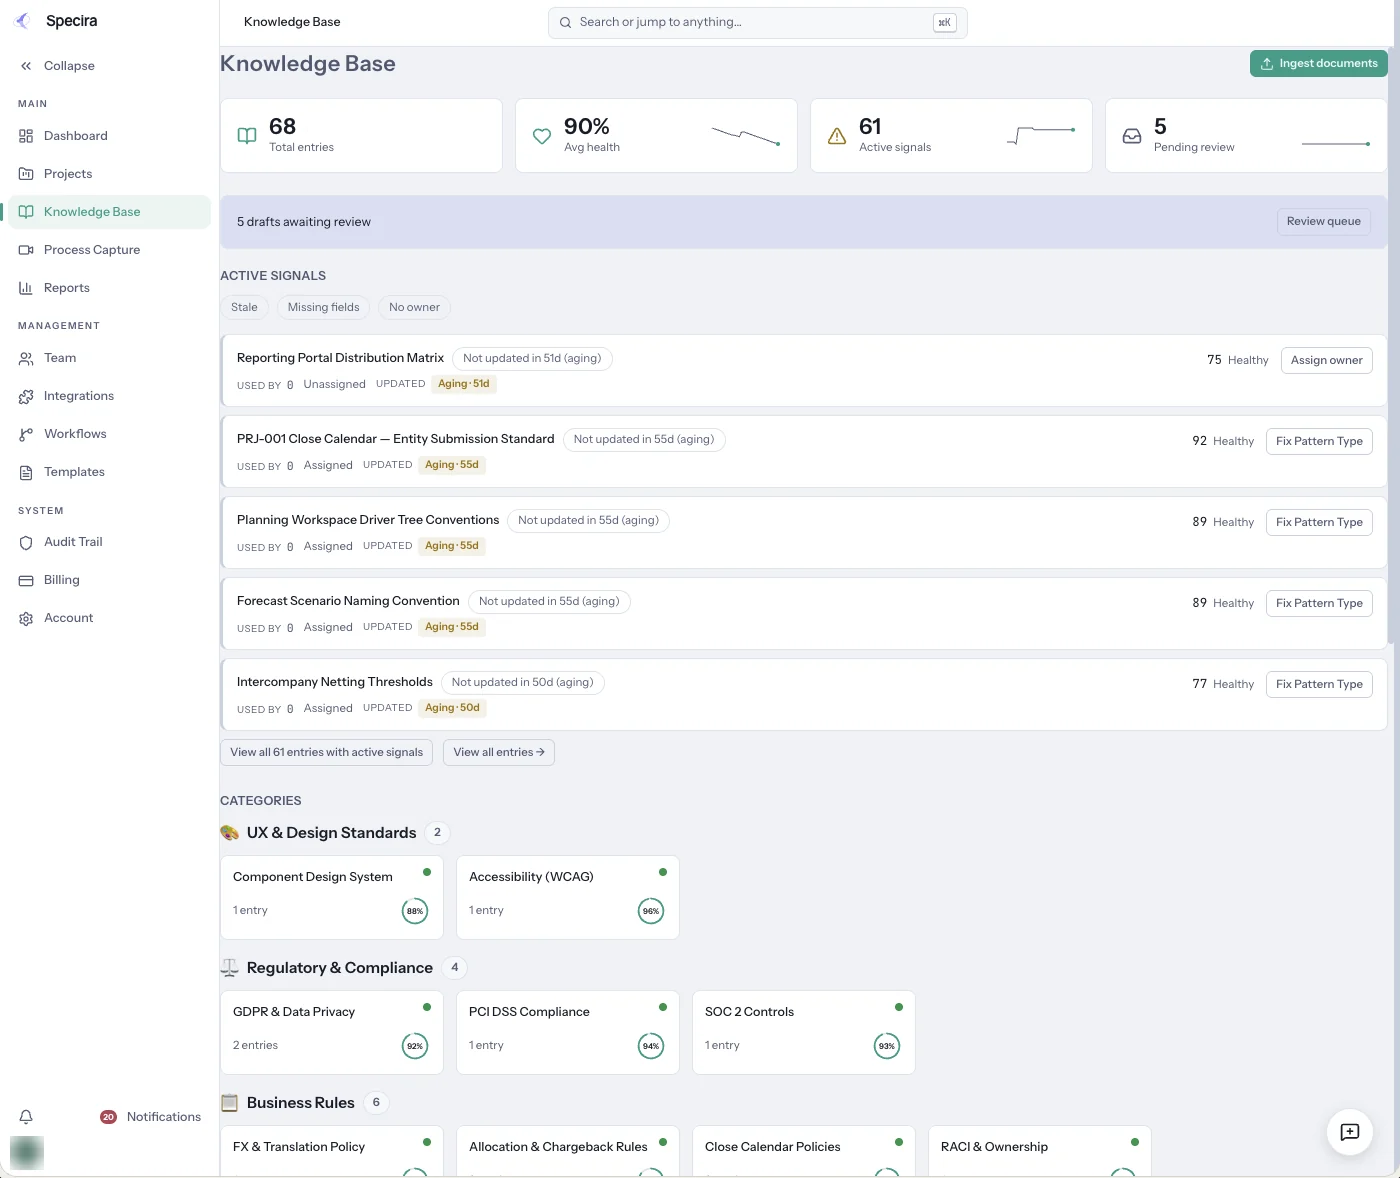
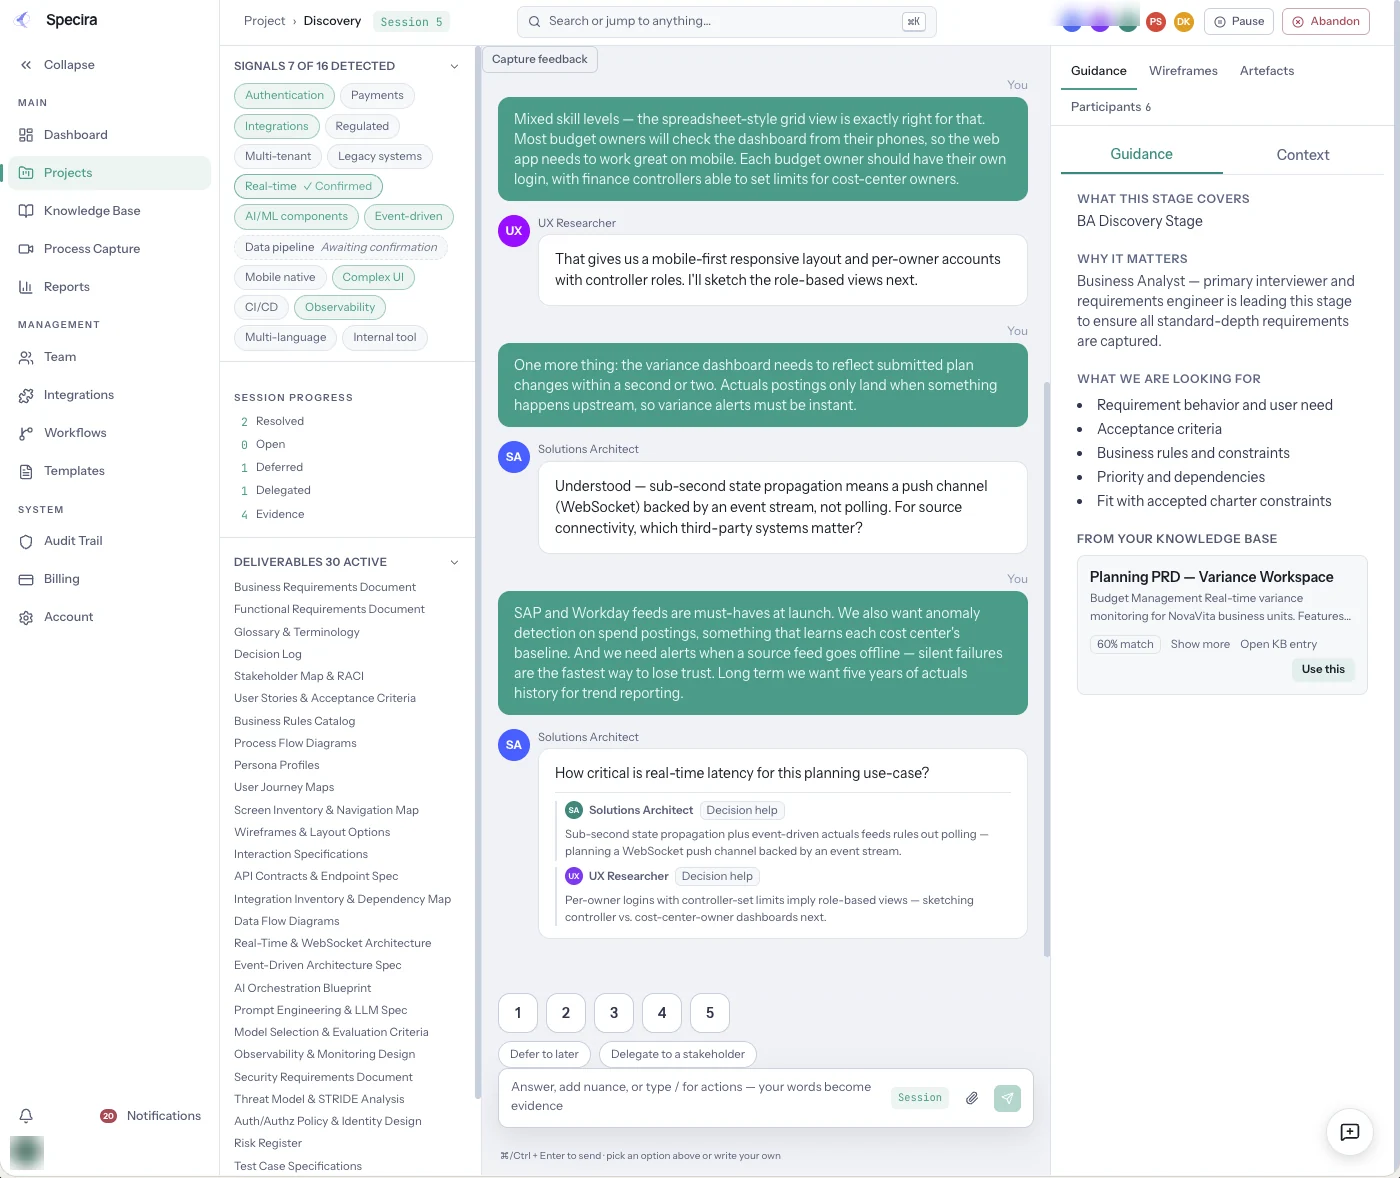
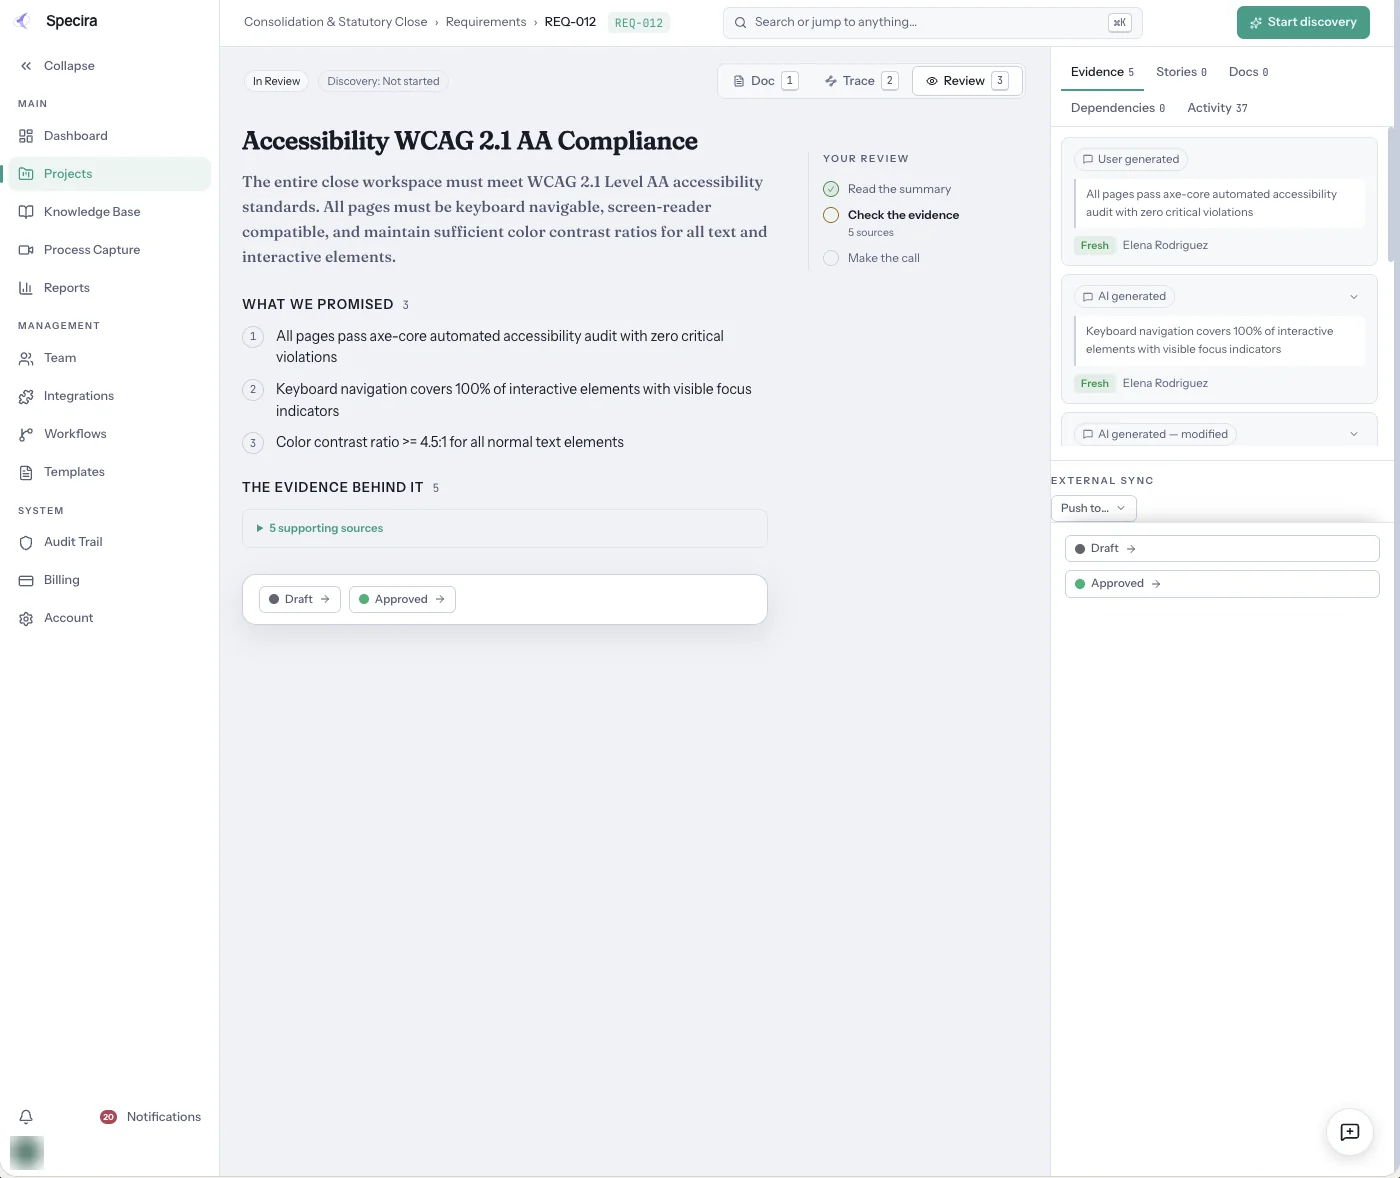
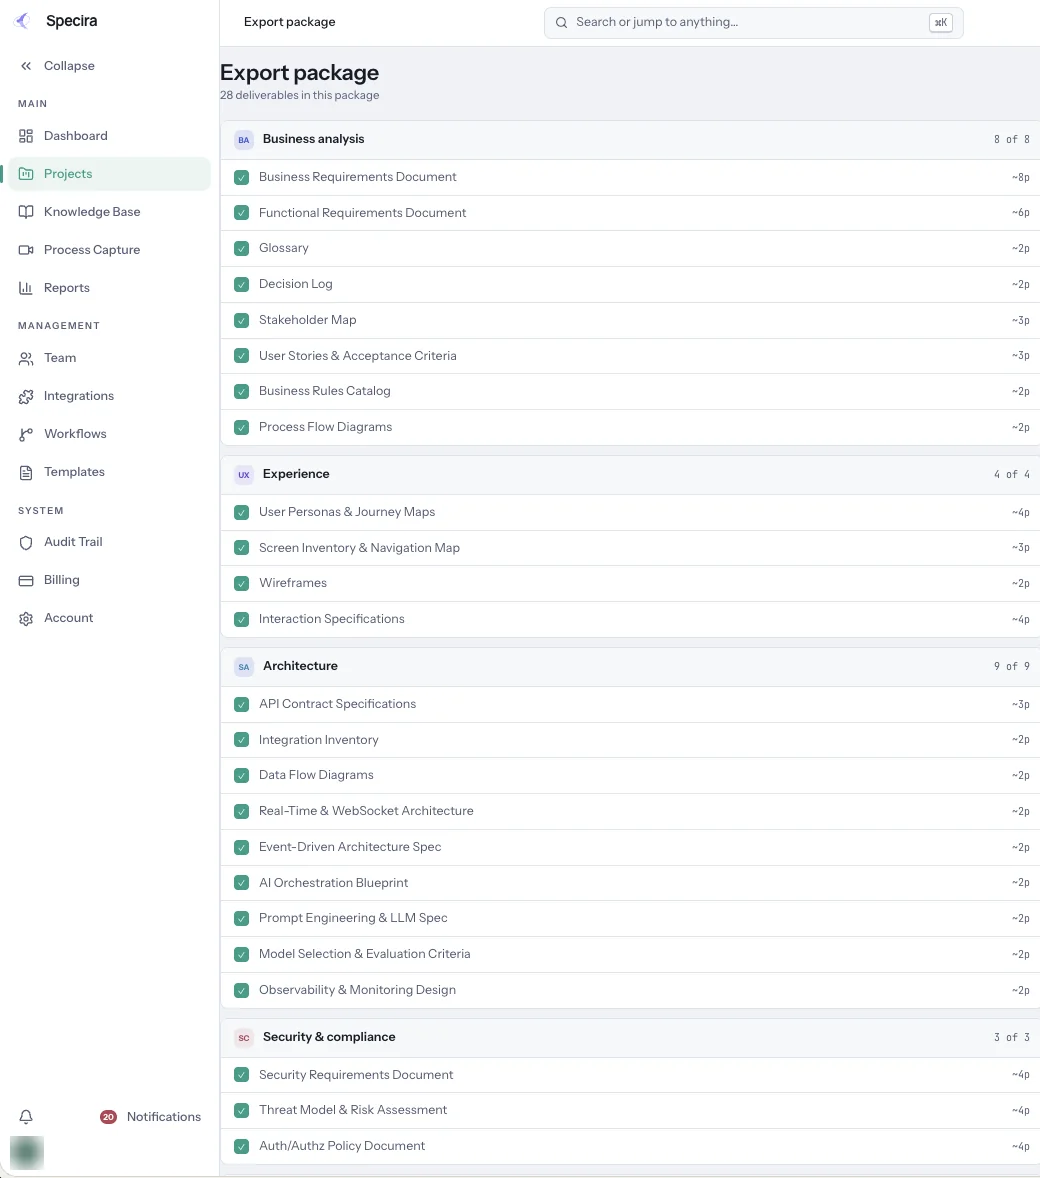
Écrans tirés d'un espace de démonstration Specira; compteurs et scores sont des données d'exemple.
Réservez une démo et regardez l'analyste en sécurité balayer votre première frontière de confiance avec STRIDE en une seule session de découverte.
Réserver une démo