Un rapport de red team (ou rapport d'équipe rouge) est le compte rendu d'une contestation adverse d'une conception : les principaux constats, les huit catégories de revue couvertes, les cotes de sévérité, les questions de défi posées et ce qu'elles ont révélé, le suivi des résolutions, une carte de chaleur des risques, l'analyse des causes profondes et une matrice de priorité de remédiation. Lu contre le modèle de menaces, il vous permet de décider quels contrôles sont prouvés, quelles prédictions étaient fausses et quels correctifs financer en premier.
Sans lui, la revue adverse vit dans une réunion et quelques fils Slack. Un constat s'adoucit en route vers la diapo, la question de défi qui a exposé la lacune se perd, et trois mois plus tard personne ne se souvient si le contrôle a été exercé ou s'il était juste présent. La sévérité devient une opinion, et la remédiation se priorise selon qui parle le plus fort.
Quelles sections un rapport de red team contient-il?
Le gabarit gouverné par défaut de Specira produit huit sections : des tableaux typés pour les constats, la sévérité, la résolution et la priorité de remédiation, une carte de chaleur des risques générée, et de la prose synthétisée pour la revue par catégorie, les questions de défi et les causes profondes.
| Section | Profondeur | Comment elle est produite |
|---|---|---|
| Sommaire des principaux constats | base | Table à partir d'éléments typés · ID, Category, Severity, Description |
| Les huit catégories revues | standard | Prose synthétisée depuis la découverte |
| Cotes de sévérité | standard | Table à partir d'éléments typés · ID, Finding, Severity, Status |
| Questions de remise en cause | standard | Prose synthétisée depuis la découverte |
| Suivi des résolutions | standard | Table à partir d'éléments typés · ID, Finding, Resolution, Status |
| Carte de chaleur des risques | complet | Diagramme généré |
| Analyse des causes racines | complet | Prose synthétisée depuis la découverte |
| Matrice de priorité des correctifs | complet | Table à partir d'éléments typés · Finding, Priority, Effort, Impact |
Comment Specira construit-elle le rapport de red team?
Le critique Red Team est propriétaire de cet artefact, et c'est le seul agent qui ne peut pas sauter un tour : il est consulté à chaque échange de découverte, signale des constats dans huit catégories (contradiction, risque d'hypothèse, exception manquante, cas d'abus, bloqueur d'implémentation, exposition de conformité, conflit entre parties prenantes, lacune de preuve), garde la portée de la charte et exécute la porte de préparation à l'exportation. Le rapport compile ces constats typés. Dans l'exemple, la section 0 (ce qu'est ce document) explique en langage clair pourquoi le rapport et le modèle de menaces sont censés se contredire utilement. La section 1 (constats) raconte chaque constat comme un récit avant tout tableau : ce qui a été tenté, ce que le système a fait, ce que ça aurait signifié, et une disposition réfuté, confirmé ou nouveau chemin. La portée de l'engagement et ses règles ouvrent cette section, pour que le lecteur sache ce que les résultats ne peuvent pas affirmer.
Les validateurs du gabarit refusent un constat qui n'est qu'un identifiant et un verdict, et chaque contrôle nommé doit exister et être cité, jamais présumé. La section par catégorie couvre seulement ce qu'un vrai engagement a évalué; une catégorie non revue s'affiche comme une lacune nommée plutôt que comme une fausse réassurance. Chaque constat porte sa provenance : qui l'a soulevé, quand, sur quelle preuve, avec les citations de la base de connaissances et leur score de confiance. La porte d'exportation mesure les décisions résolues; les résolutions ouvertes sortent donc listées dans le rapport de lacunes, à côté des exports DOCX, Markdown et JSON ou de l'envoi vers Jira, Confluence, GitHub ou Linear.
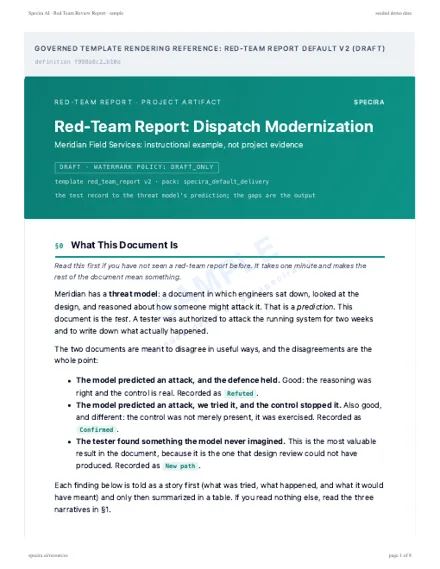
Exemple rendu
Rendu à partir du gabarit gouverné par défaut de Specira sur une entreprise fictive, filigrané, avec ses diagrammes. Document en anglais.
Comment les équipes utilisent-elles le rapport de red team?
- ✓Prouver les contrôles, pas leur présenceUne disposition « confirmé » veut dire que le contrôle a été exercé sous attaque, une affirmation plus forte qu'une case cochée dans le registre.
- ✓Renvoyer au modèle de menacesUn constat « nouveau chemin » est une menace que le modèle n'avait pas imaginée; il rouvre le modèle sur un déclencheur écrit.
- ✓Ordonner la remédiation par la preuvePriorité, effort et impact sont dans une seule matrice, avec les causes profondes énoncées pour que le correctif systémique soit financé, pas seulement le symptôme.
- ✓Garder les questions de défiLes questions qui ont révélé une lacune sont conservées avec leurs réponses; la prochaine revue commence à partir d'elles.
À quoi ressemble le rapport de red team dans Specira?
Ces écrans montrent le constat en ligne du le critique Red Team pendant la découverte, sa catégorie et sa sévérité comme éléments typés, et le rapport compilé avec le suivi des résolutions.
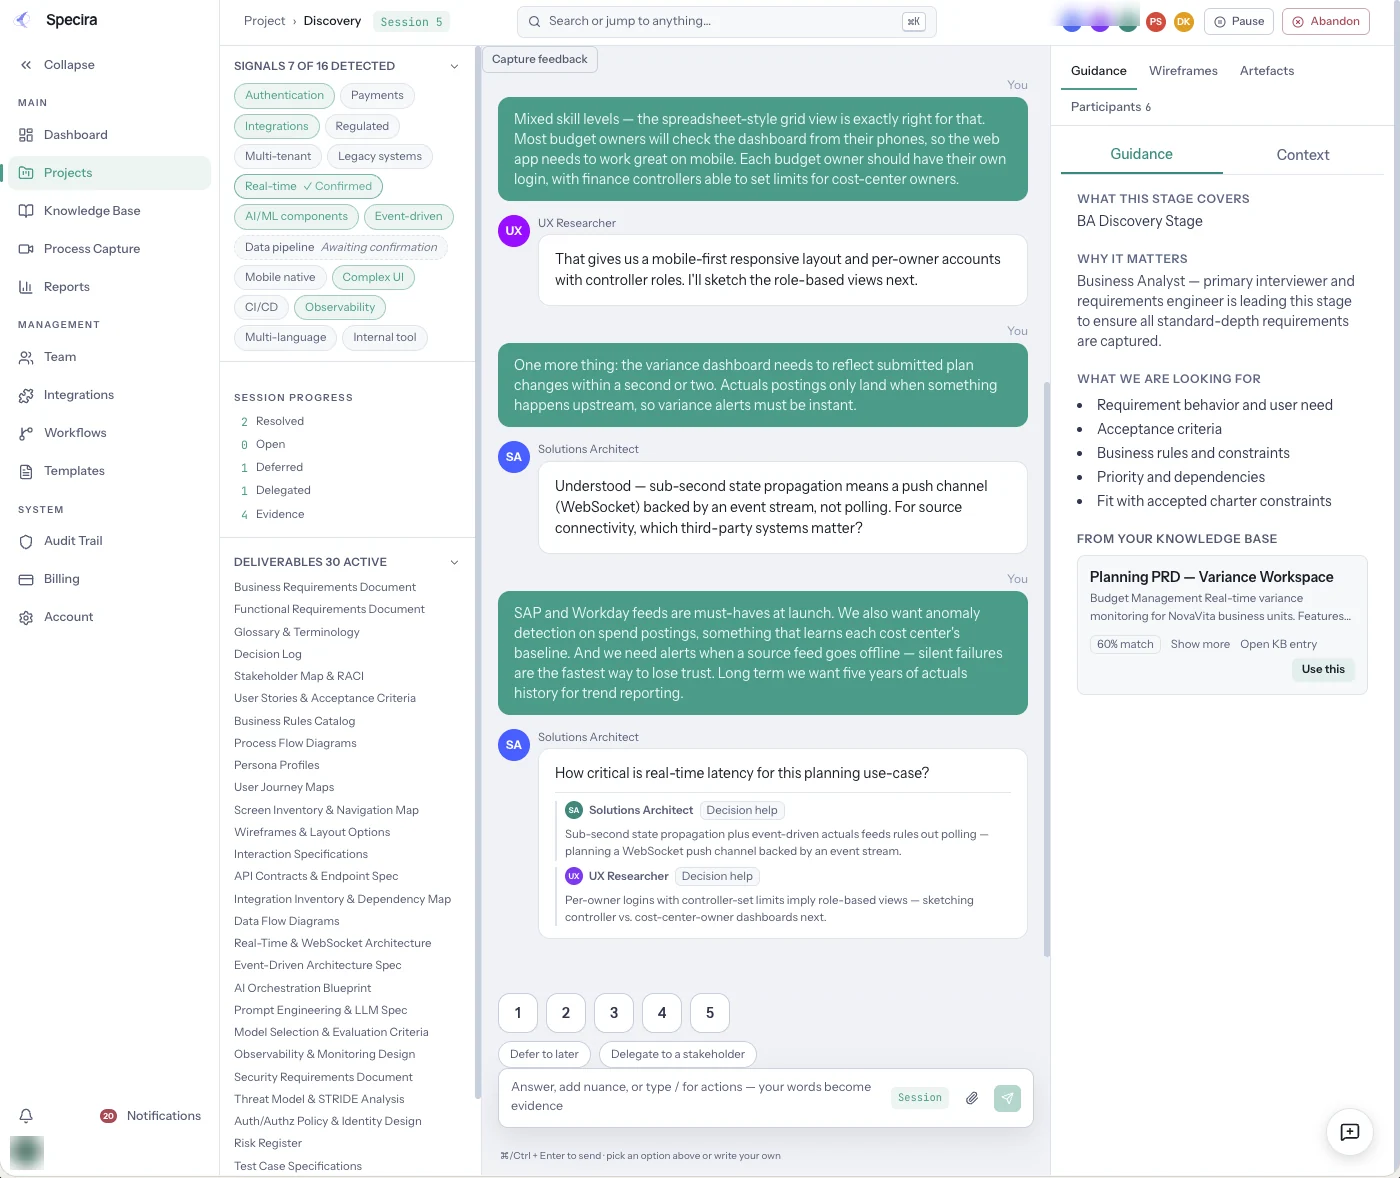
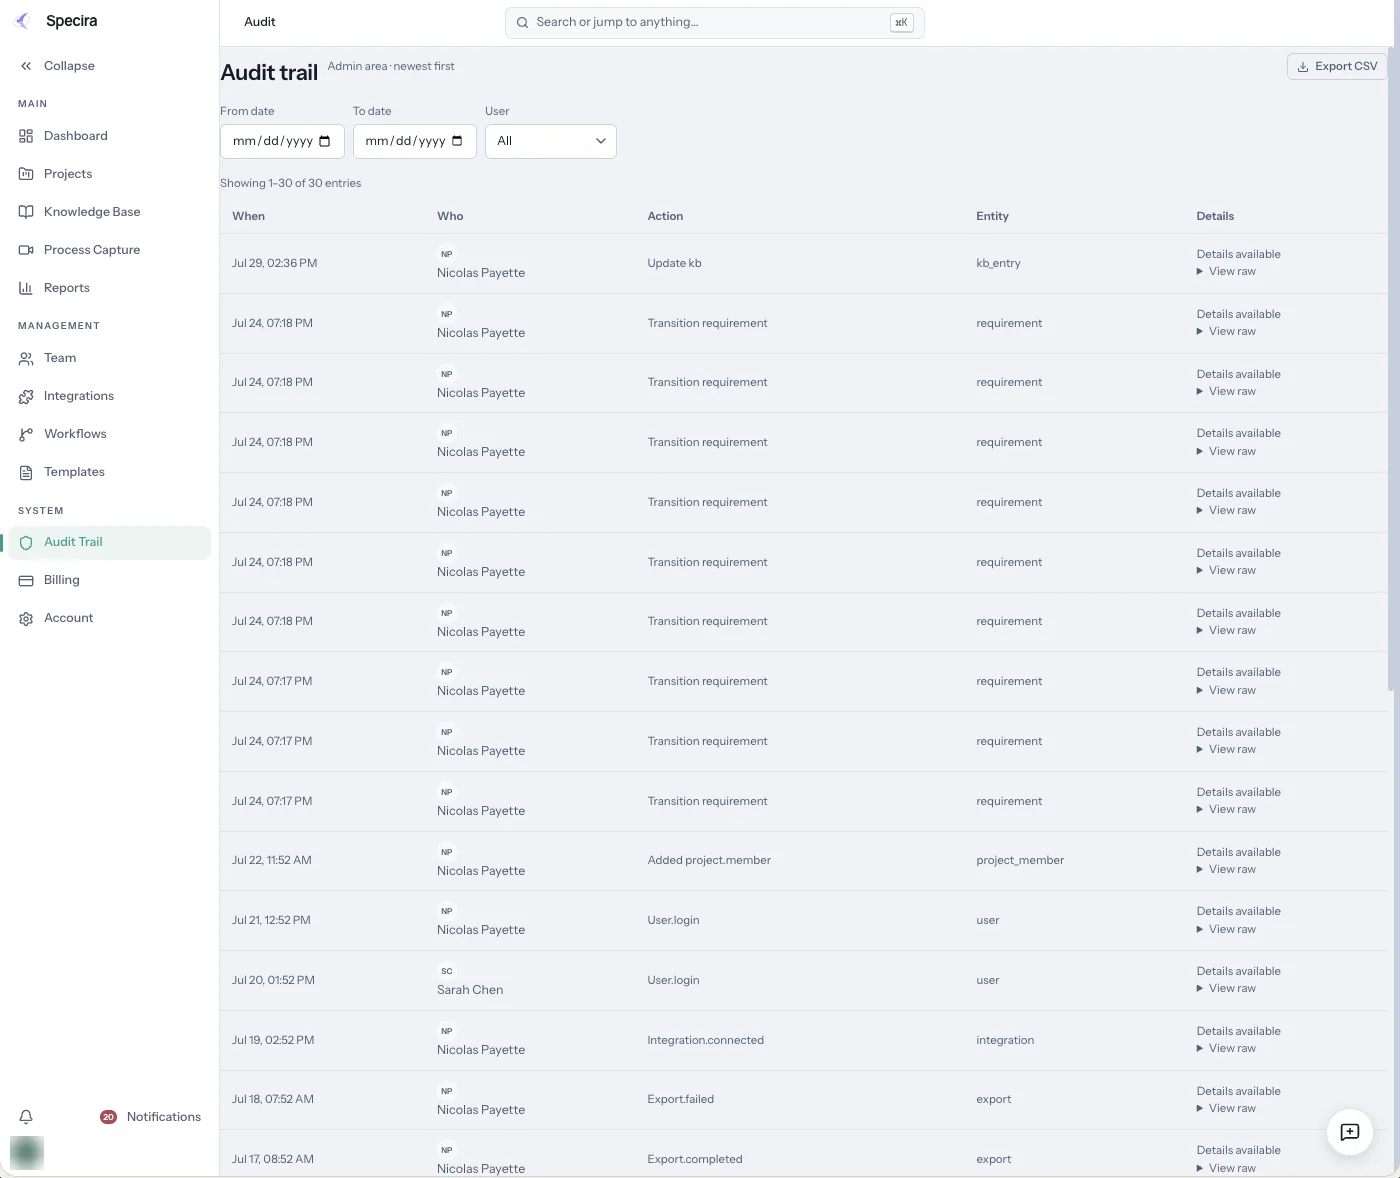
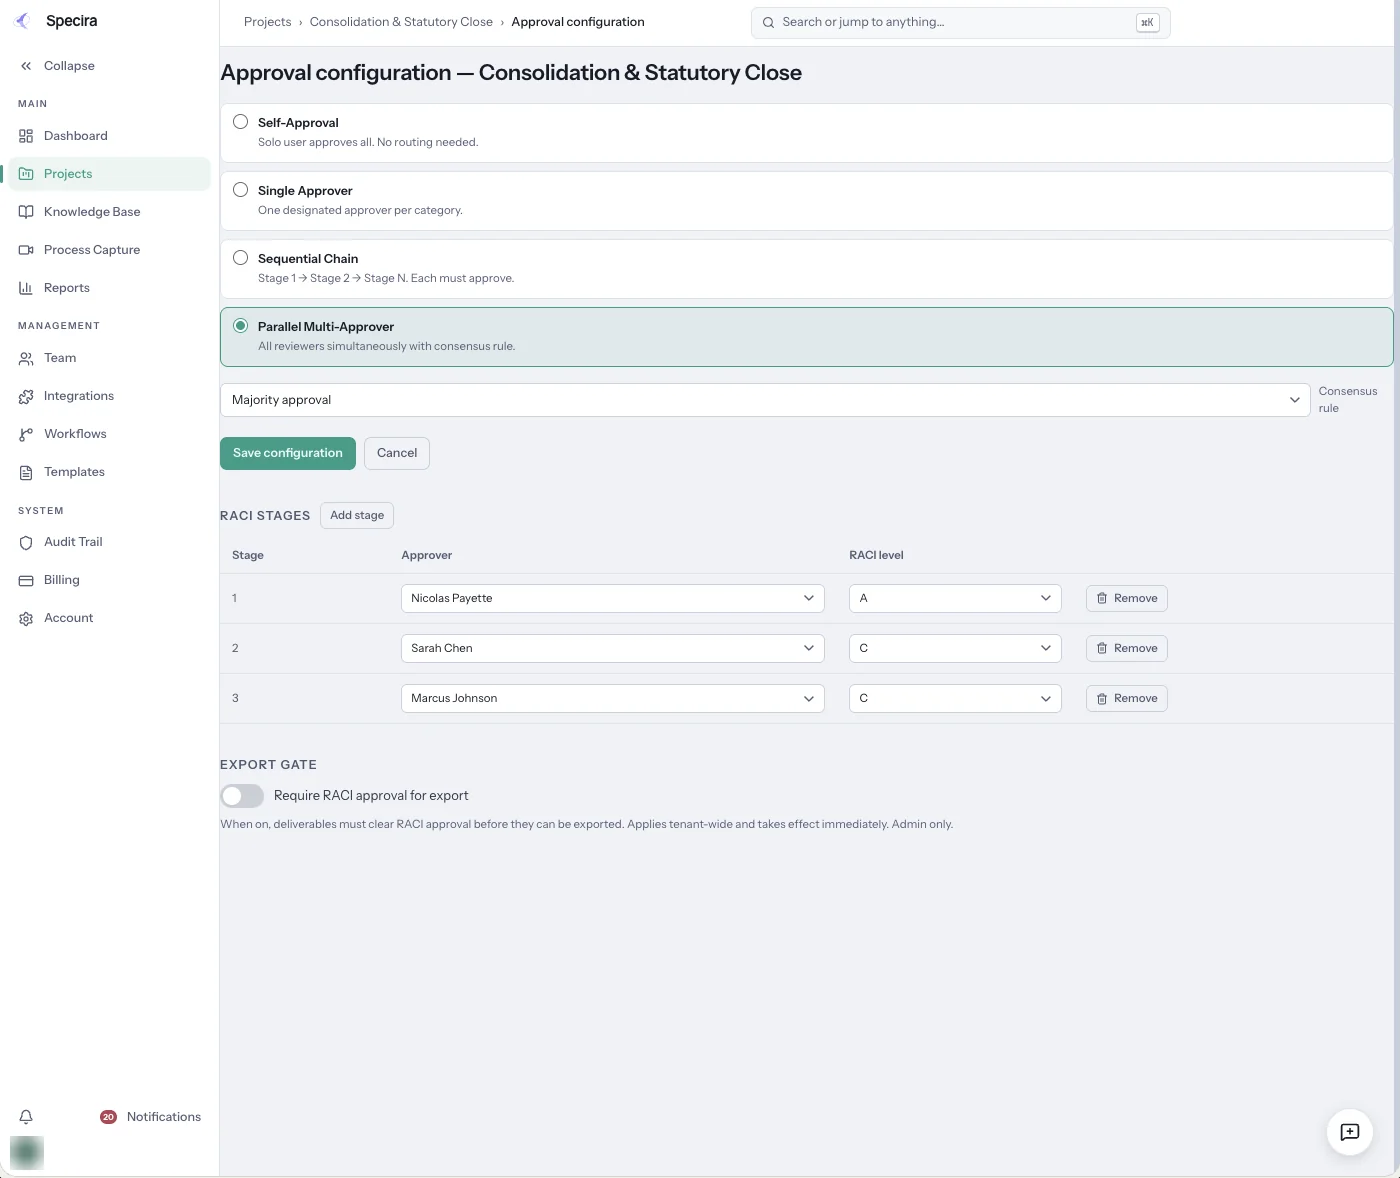
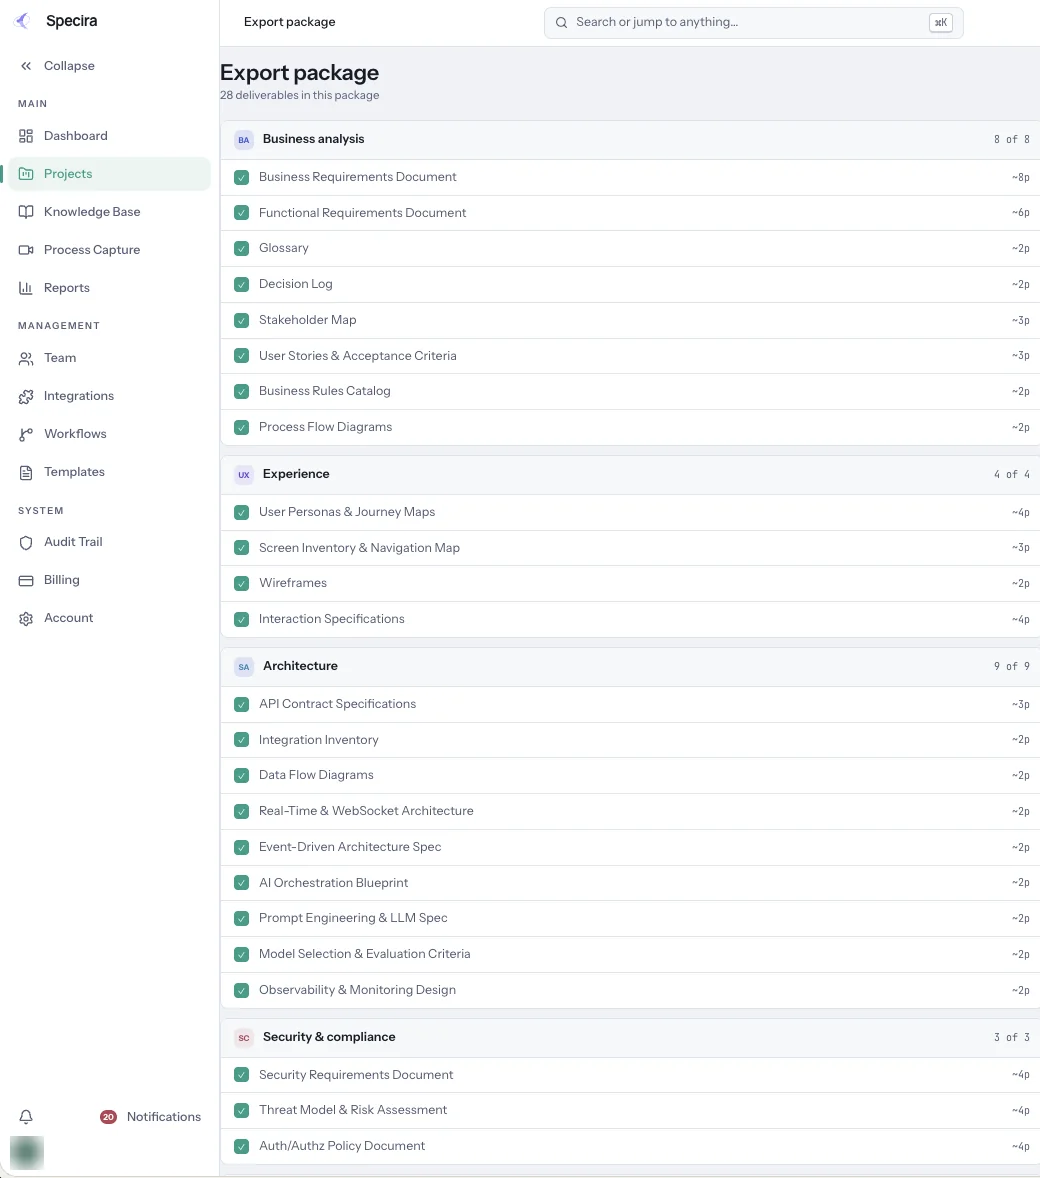
Écrans tirés d'un espace de démonstration Specira; compteurs et scores sont des données d'exemple.
Réservez une démo et regardez le critique Red Team contester vos exigences dans huit catégories avant qu'une ligne de code existe.
Réserver une démo