Une stratégie de test et liste d'acceptation définit quels niveaux de tests existent, ce que chacun couvre, qui en est responsable, et les seuils qu'une livraison doit franchir : planchers de couverture, cas de test des chemins critiques, matrice des cas limites, critères d'acceptation, plans de tests de performance et de sécurité, vérifications de migration de données et liste d'accessibilité. Elle vous permet de décider, avant le premier sprint, contre quoi le « terminé » sera mesuré et quelles portes bloquent une fusion ou une mise en production.
Une stratégie de test écrite à la main, c'est souvent un diagramme en pyramide et un chiffre de couverture que personne n'a choisi. Le ratio vient d'un blogue, les critères de sortie restent flous, et les tests instables sont désactivés sans bruit. Le jour de la livraison, l'acceptation se négocie en réunion au lieu de se lire dans un tableau, et la répétition de migration est ce qui a sauté.
Quelles sections une stratégie de test contient-elle?
Le gabarit gouverné par défaut de Specira produit neuf sections, mélangeant prose synthétisée (niveaux de tests, plans de performance et de sécurité) et tableaux typés (chemins critiques, cas limites, critères d'acceptation, accessibilité).
| Section | Profondeur | Comment elle est produite |
|---|---|---|
| Niveaux de test définis | base | Prose synthétisée depuis la découverte |
| Cas de test clés par chemin critique | base | Table à partir d'éléments typés · Path, Test Case, Expected Result |
| Plan de test par niveau | standard | Prose synthétisée depuis la découverte |
| Matrice des cas limites | standard | Table à partir d'éléments typés · Feature, Edge Case, Test Approach |
| Critères d'acceptation | standard | Table à partir d'éléments typés · Criterion, Threshold, Method |
| Plan de test de performance | complet | Prose synthétisée depuis la découverte |
| Plan de test de sécurité | complet | Prose synthétisée depuis la découverte |
| Plan de test de migration des données | complet | Prose synthétisée depuis la découverte |
| Liste de vérification d'accessibilité | complet | Table à partir d'éléments typés · Criterion, Level, Test Method, Pass |
Comment Specira construit-elle la stratégie de test?
Le critique Red Team est propriétaire de cet artefact, et ça colle à son rôle : il valide et conteste les exigences, et la stratégie de test est l'endroit où ces contestations deviennent des vérifications. Il compile le document à partir des décisions typées de la session de découverte, avec les décisions d'architecture du l'architecte de solutions comme preuves. Dans l'exemple, la section 1 (forme et approche des tests) consigne une pyramide pour l'API en monolithe modulaire et un trophée pour l'interface en composants typés, chacun avec sa raison architecturale, plus un contrat de taille que l'intégration continue (CI) fait respecter. La section 2 (priorisation par le risque) relie chaque suite à une entrée du registre des risques et nomme les zones testées légèrement, de façon délibérée. La section 5 (portes CI et commandes de vérification) liste chaque vérification avec son caractère bloquant ou non, son responsable, son délai de correction, et une palette de commandes définie une seule fois pour que les user stories citent les mêmes commandes.
Les validateurs refusent un chiffre de couverture sans son outil et sa mise en garde, et une politique de tests instables sans responsable ni horloge; une lacune que le critique Red Team a signalée comme risque d'hypothèse ne peut donc pas se glisser dans les critères de sortie. Les sections indécises s'affichent comme des lacunes nommées : aucun seuil d'acceptation n'est inventé pour compléter un tableau. Chaque ligne garde sa provenance, y compris l'approbateur qui a accepté une zone testée légèrement et la date. La porte d'exportation mesure les décisions résolues, sort les décisions reportées dans un rapport de lacunes, et livre en DOCX, Markdown, JSON ou par envoi vers Jira, GitHub, Confluence ou Linear, pour que la liste vive à côté des stories qu'elle conditionne.
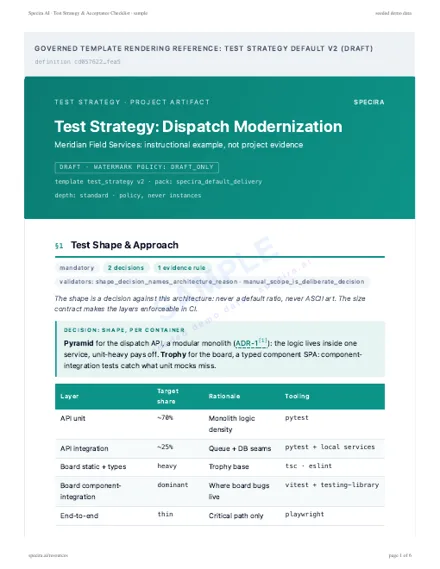
Exemple rendu
Rendu à partir du gabarit gouverné par défaut de Specira sur une entreprise fictive, filigrané, avec ses diagrammes. Document en anglais.
Comment les équipes utilisent-elles la stratégie de test et la liste d'acceptation?
- ✓Fixer les portes de livraisonLe tableau des portes CI dit quelles vérifications bloquent, qui en est responsable et en combien de temps un échec doit être corrigé; personne n'en débat le jour de la livraison.
- ✓Viser le vrai risqueLes suites sont rattachées à des risques nommés, et les zones testées légèrement sont acceptées par écrit par un approbateur nommé.
- ✓Lire l'acceptation dans un tableauCritère, seuil et méthode sont au même endroit, ce qui transforme la réunion d'acceptation en simple parcours de liste.
- ✓Encadrer le code généré par l'IALes stories marquées « agent » citent la même palette de commandes, et les classes de vérification humaine sont nommées plutôt que présumées.
À quoi ressemble la stratégie de test dans Specira?
Ces écrans montrent le critique Red Team qui conteste une cible de couverture, les décisions de portes typées et la liste compilée prête à exporter.
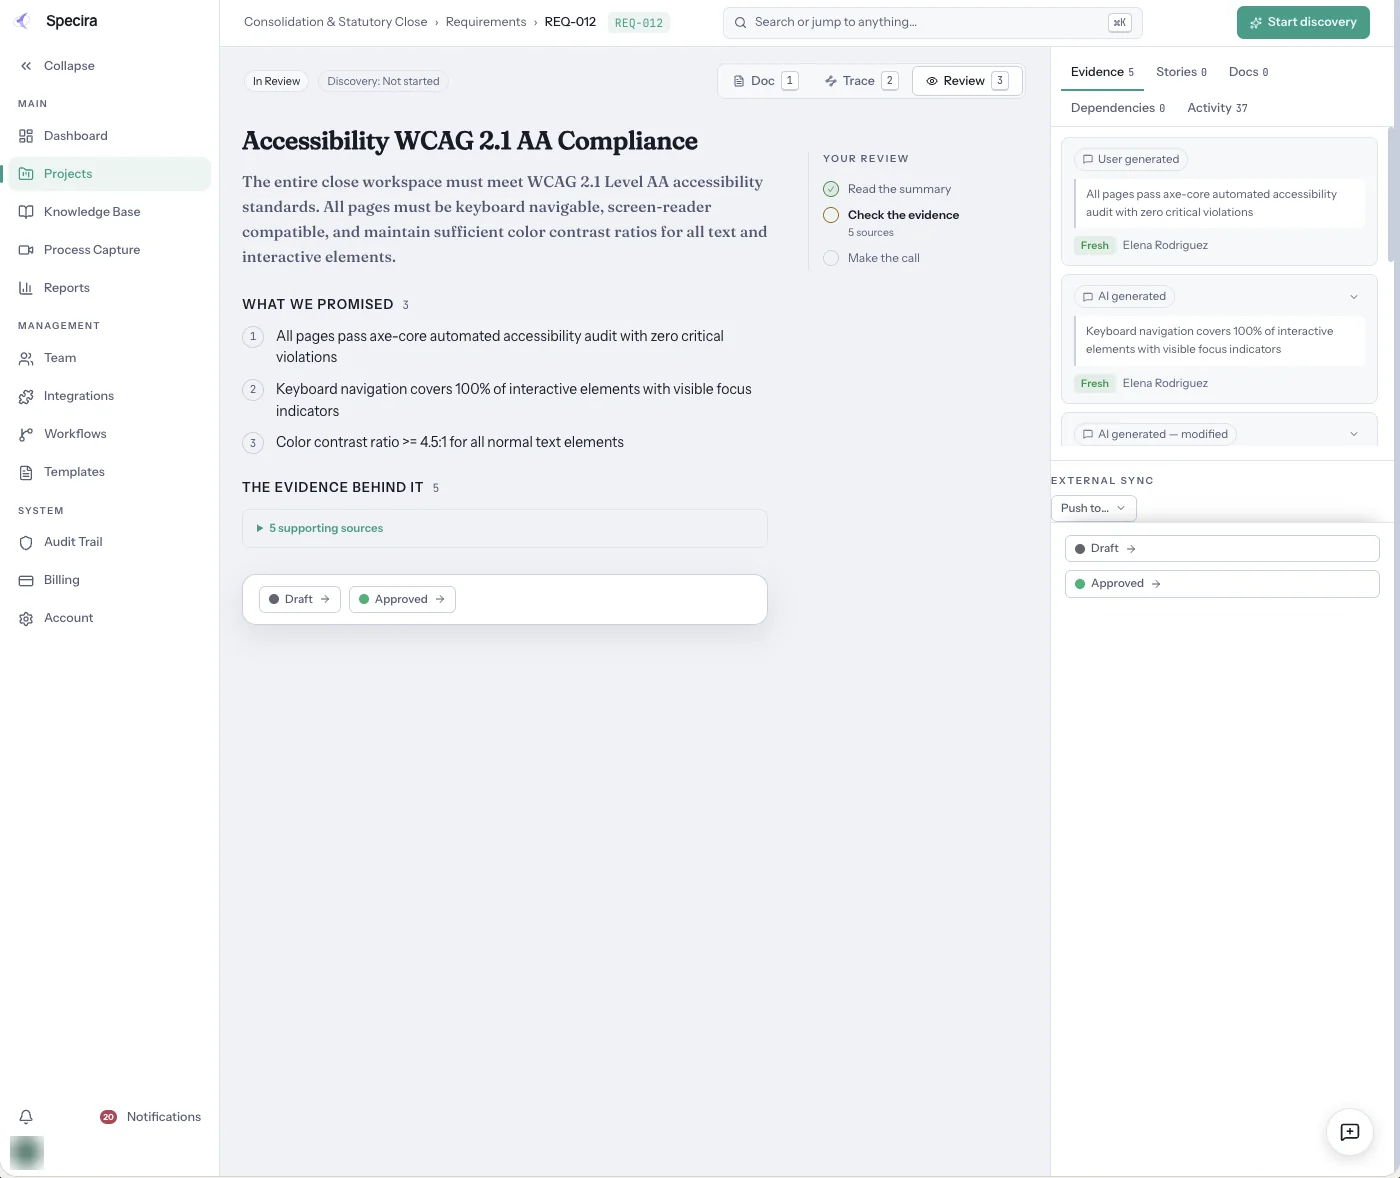
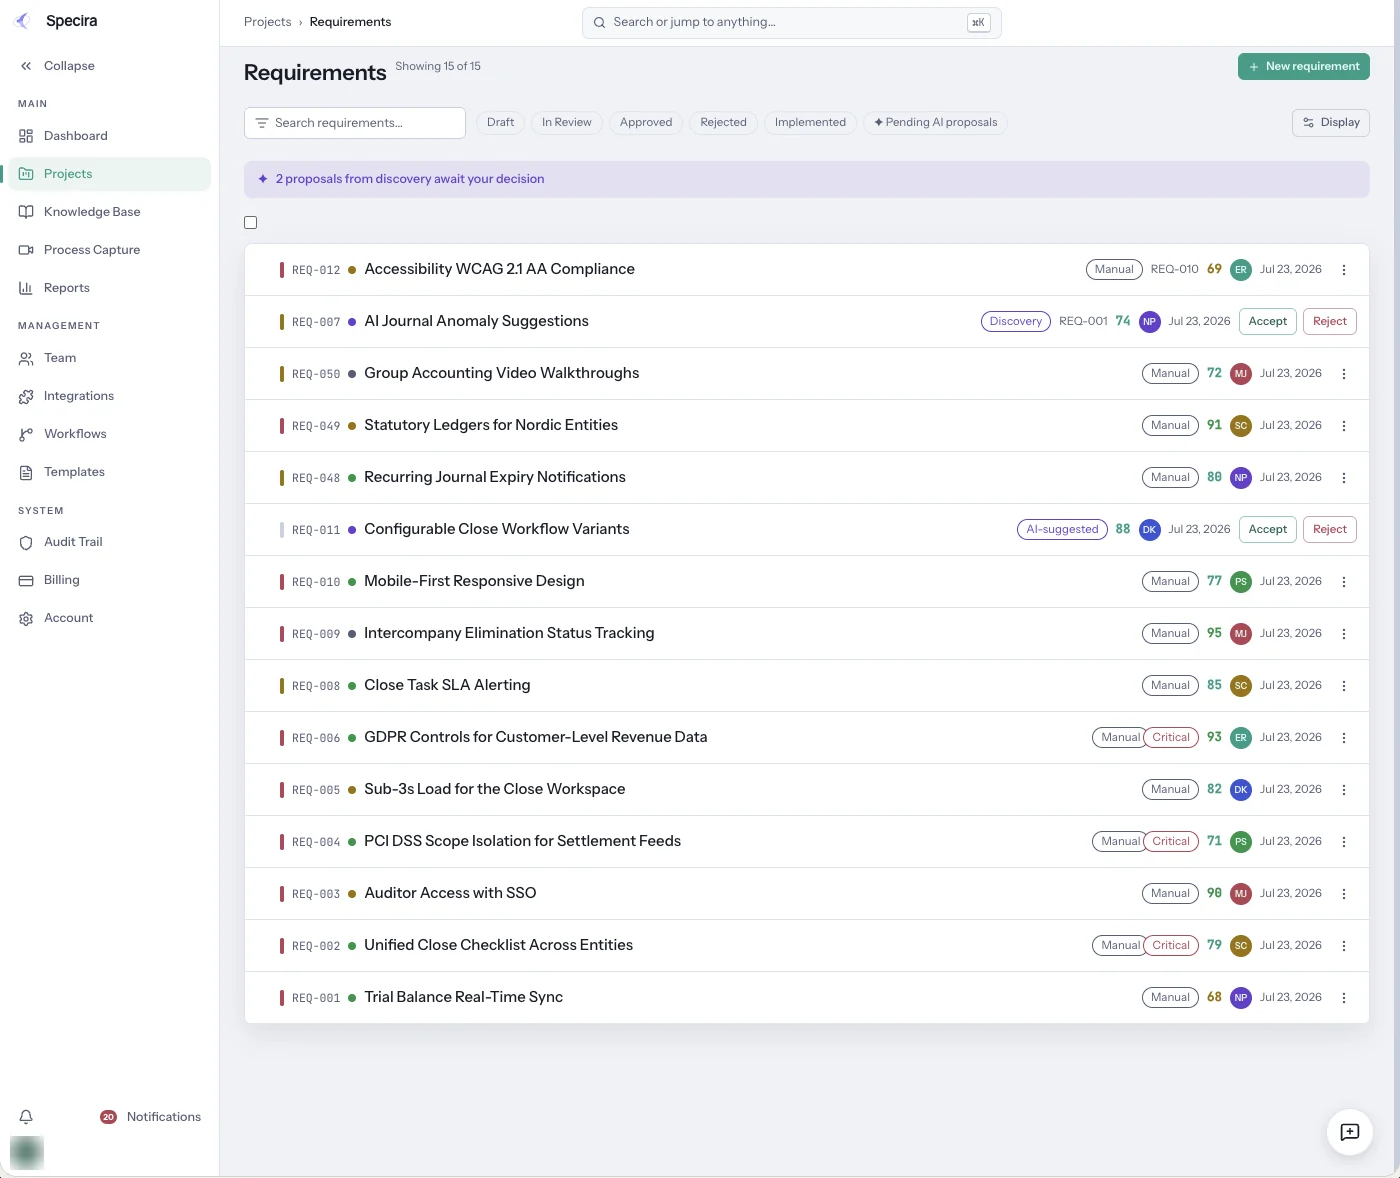
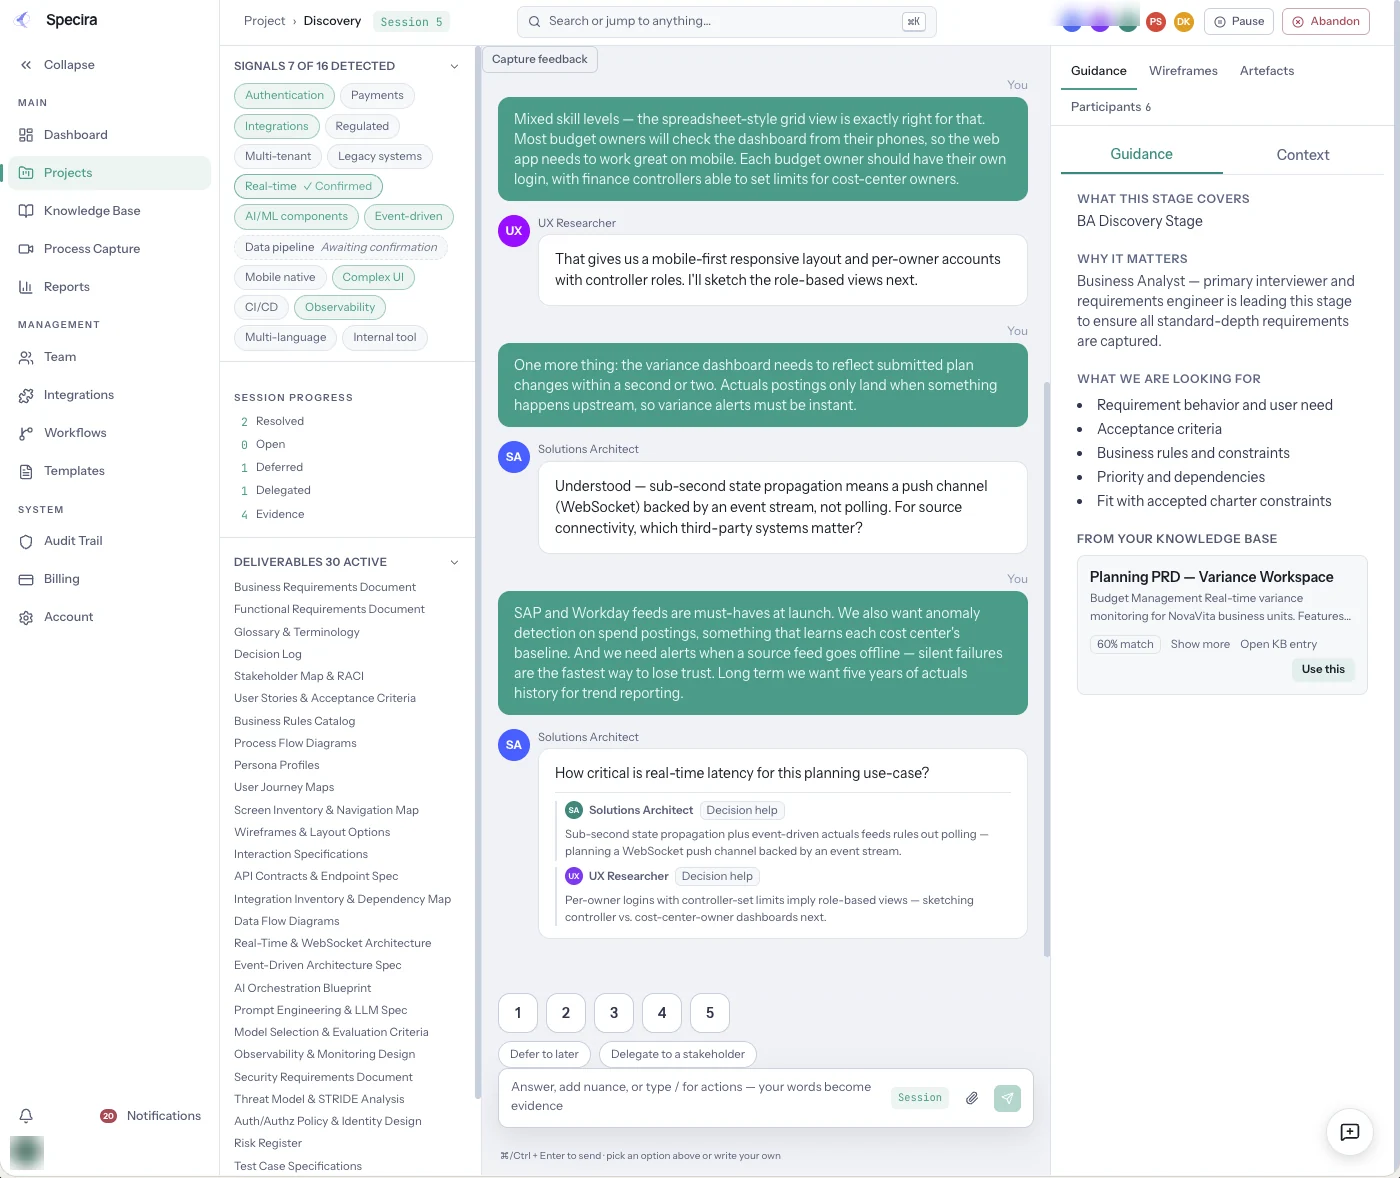
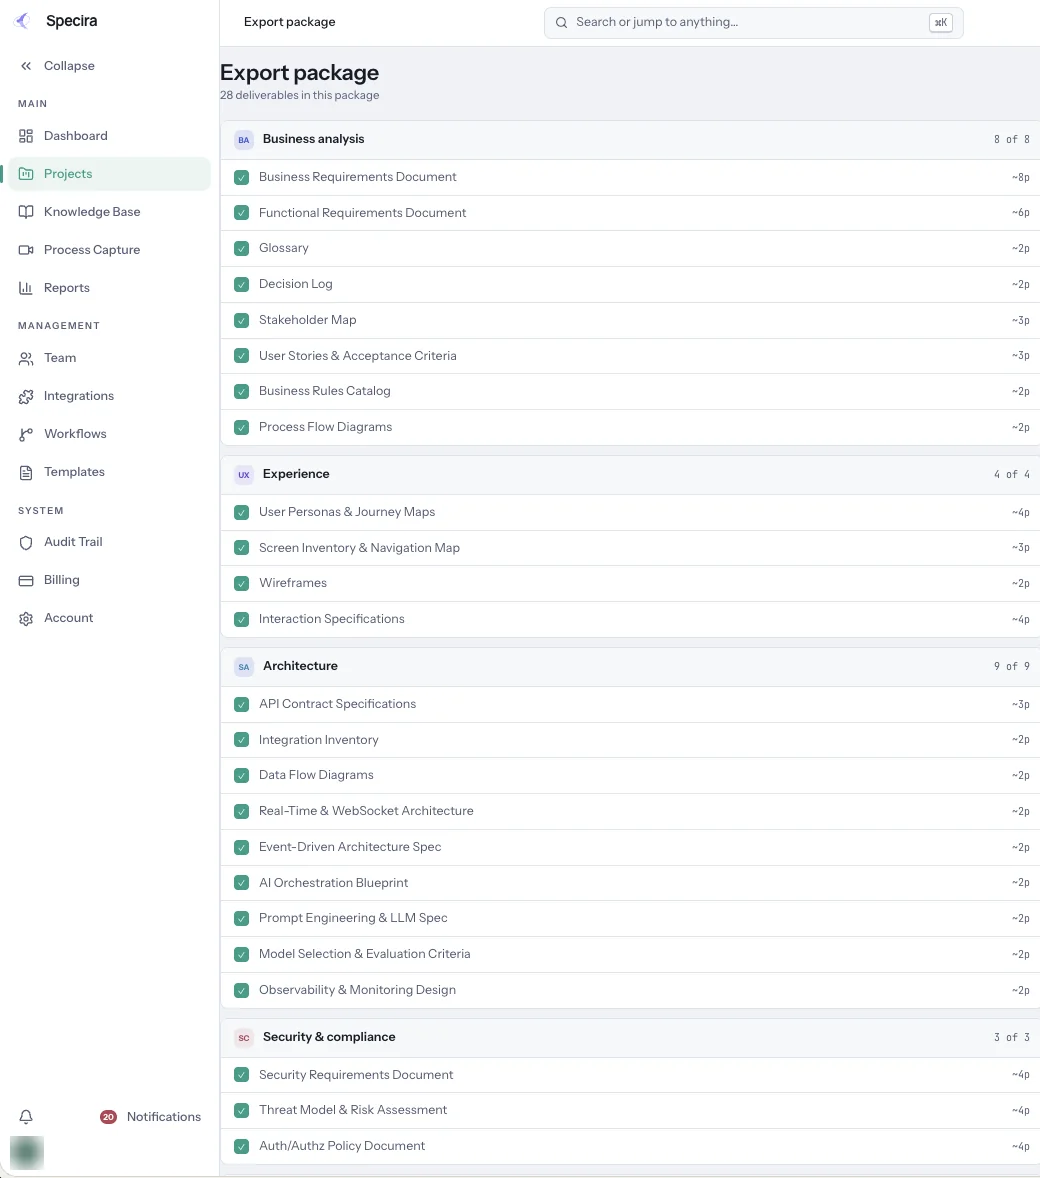
Écrans tirés d'un espace de démonstration Specira; compteurs et scores sont des données d'exemple.
Réservez une démo et regardez le critique Red Team transformer vos décisions d'architecture en stratégie de test avec des portes que votre équipe va vraiment appliquer.
Réserver une démo